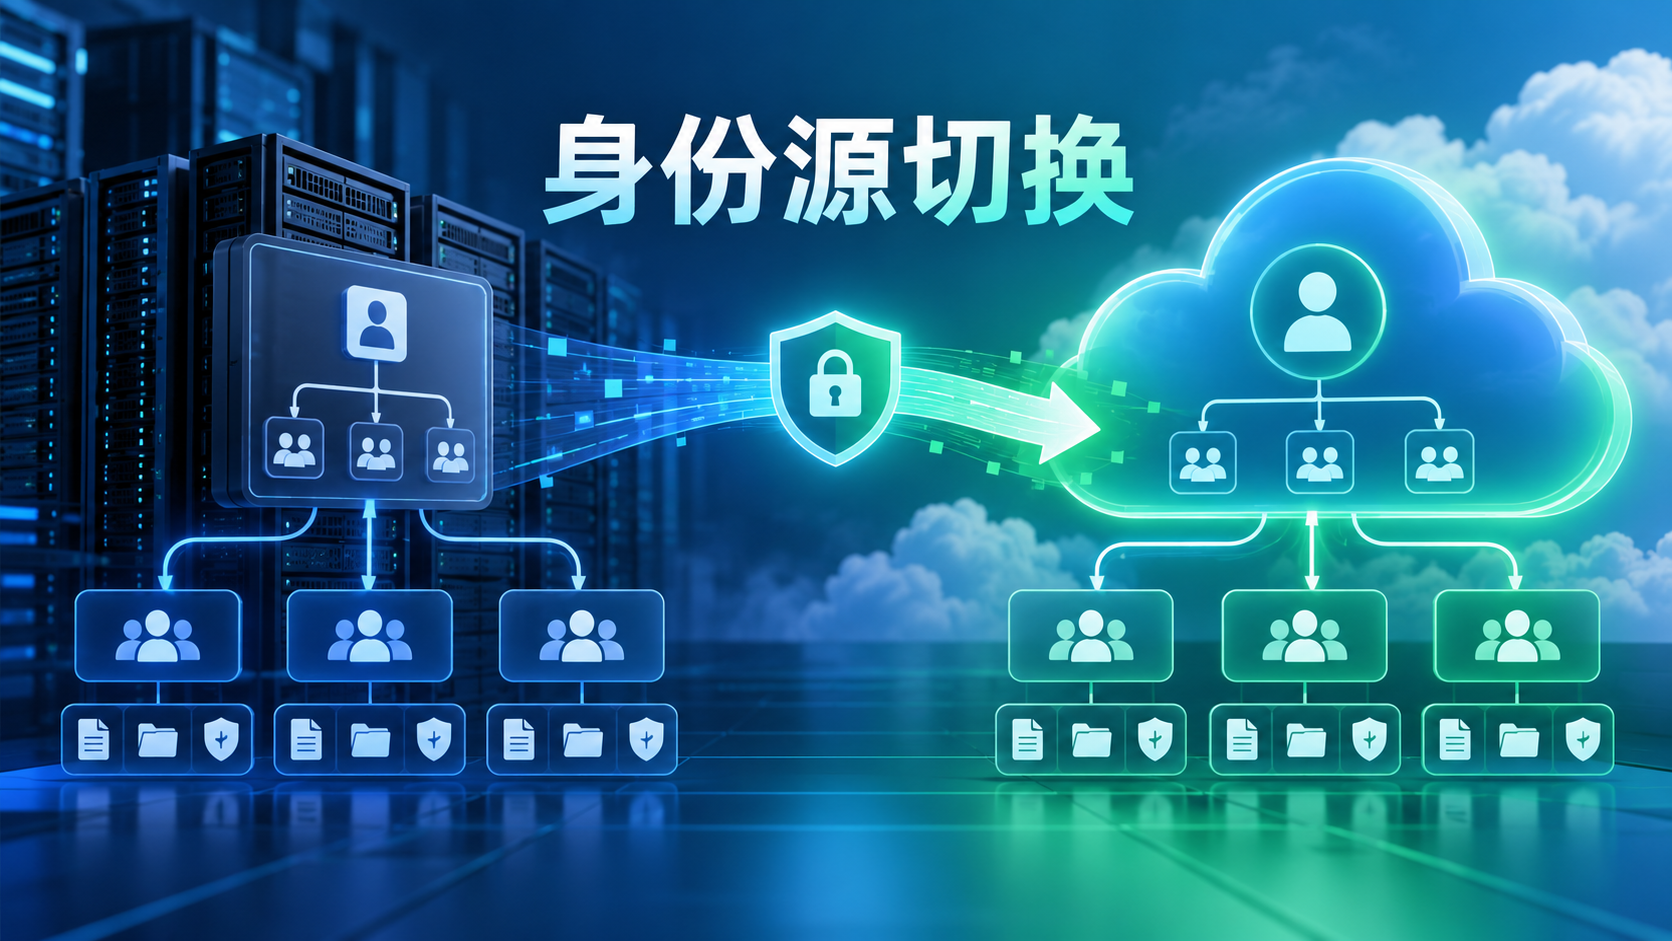
AWS在2026年10月20日宣布,IAM Identity Center从Active Directory身份源切换到外部身份提供商或Identity Center目录时,现有员工身份与授权可保留。过去需要重建的用户、群组和授权关联,现在可以沿用。
保留授权不等于新身份提供商无需配置。切换后登录路径与身份同步仍需验证。
哪些身份源切换受支持
此次更新覆盖从Active Directory切换至外部IdP,例如Okta或Microsoft Entra ID,也覆盖切换至IAM Identity Center目录。AWS说明,反方向切换到Active Directory仍按原有方式处理。
此次保留机制针对从Active Directory出发的切换方向。不要据此推断任意两个身份源之间都能无差别迁移。
哪些身份和授权被保留
原有用户、群组、群组成员关系、权限集分配及应用分配会继续保留。底层身份存储不因切换而重建,因此用户ID、群组ID和身份存储ID保持不变。
引用这些ID的策略因而仍可指向原有身份。这减少了重建授权的工作量,但切换前仍应盘点关键账号、群组与应用授权。
登录入口会发生什么变化
切换后,员工通过双栈AWS访问门户URL登录。新身份源仍须按常规流程完成用户登录所需配置;外部IdP连接与身份映射的准备工作不会被自动省略。
应将登录入口变化通知使用者并验证单点登录。业务应用依赖群组分配时,还需检查新目录中的对应关系与访问结果。
上线前如何降低授权风险
建议先导出授权清单,在测试用户群中核验账号和应用访问,再安排切换窗口。切换后抽查不同权限级别的用户,确认权限集分配和引用身份ID的策略实际生效。
保留记录不是完成验收的唯一标准。登录失败、群组同步延迟或应用侧会话仍可能影响用户体验,应准备回退与支持路径。
适用实例与费用
AWS称这项能力适用于所有提供IAM Identity Center的AWS区域中的组织实例,IAM Identity Center本身不额外收费。
团队仍需审查外部身份提供商和相关基础设施的实际费用。此次更新重点是身份与授权连续性,不是改变已有访问控制责任或减少身份安全审计。