命令前加了sudo,写配置文件还是Permission denied。问题可能不是sudo失效,而是大于号重定向先由当前Shell处理,echo还没运行,目标文件就已经打开失败了。
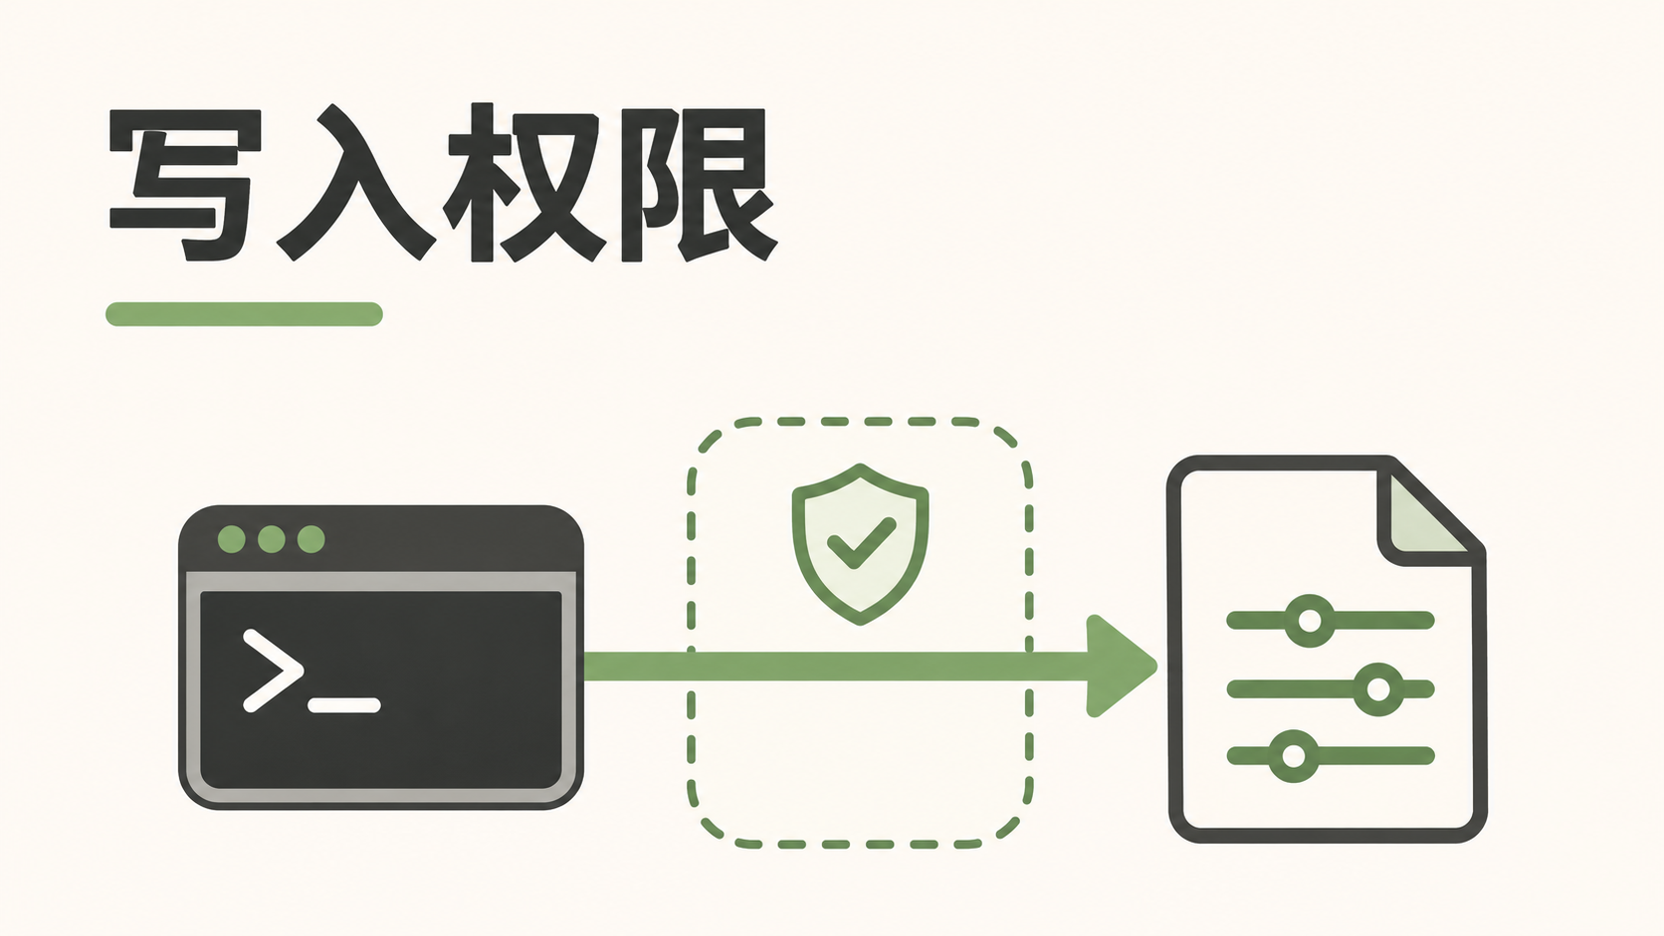
谁负责打开大于号后面的文件
在sudo echo value > /etc/example.conf中,当前Shell解析并建立重定向,再启动命令。sudo提高的是它启动的程序权限,不会回头提高父Shell已经执行的文件打开操作。因此需要先理解报错来自哪个阶段,不要直接扩大配置文件写权限。
先在自有目录理解tee
在自己的测试目录运行printf '%s\n' 'demo=value' | tee ./example.conf > /dev/null。tee读取标准输入并写入指定文件,同时默认复制到标准输出;这里把标准输出送往/dev/null。默认会覆盖目标内容,示例文件必须可丢弃,不能随手指向生产配置。
授权写入时让正确进程获得权限
确需修改受保护文件,且sudo策略允许时,可按该配置的维护流程使用printf '%s\n' 'demo=value' | sudo tee /etc/example.conf > /dev/null。真正打开目标的是获得授权的tee。先备份并确认配置格式,再执行写入;这只是权限结构示例,不能把demo配置写进真实服务文件。无需权限的场景不要加sudo。
追加与整份替换有什么差别
tee -a是追加,默认模式是覆盖,二者都可能破坏服务配置:重复键、残缺内容和写到错误路径都需要避免。萤光云或LightNode上的配置变更应记录原内容,并按服务要求使用配置检查器。tee写入不是原子配置发布方案;需要原子替换时,应另行设计同文件系统临时文件、权限及切换步骤。
写入后仍失败该检查什么
核对文件内容、属主、模式和服务配置校验结果,再按变更流程重载。若授权进程仍打不开目标,应检查sudo策略、只读挂载、安全策略与文件属性,不能只盯着普通权限位。写入成功不等于配置被服务正确加载;保留旧配置和恢复路径后再验收业务。
FAQ
sudo echo里的sudo完全没用吗? 它作用于echo进程,但目标文件重定向由当前Shell先处理。
改成追加符号就行吗? 不能,追加同样由Shell打开文件,而且可能重复配置。
tee -a更安全吗? 不一定。追加错误内容也会破坏配置,应按文件格式决定。
可以chmod 777解决吗? 不要,这会扩大写权限而没有解决命令结构和变更管理问题。
sudo tee能绕过所有限制吗? 不能,sudo策略、只读挂载和其他安全机制仍然有效。
温馨提示
机密值不要直接写在命令行或录屏中。示例只解释权限边界,实际凭据应通过受限机制提供,并避免tee把敏感内容显示到终端。