AWS在2026年10月14日宣布,Amazon CloudWatch pipelines支持条件日志路由和链式日志解析器。对一条管道里混有多种事件的系统,这两项能力让解析与分流可以在同一条托管管道中完成。
分流目的地是不同的CloudWatch日志组。 业务需要按事件类型设置不同的留存和访问权限时,应先确定字段和路由条件。
条件路由依据哪些信息判断
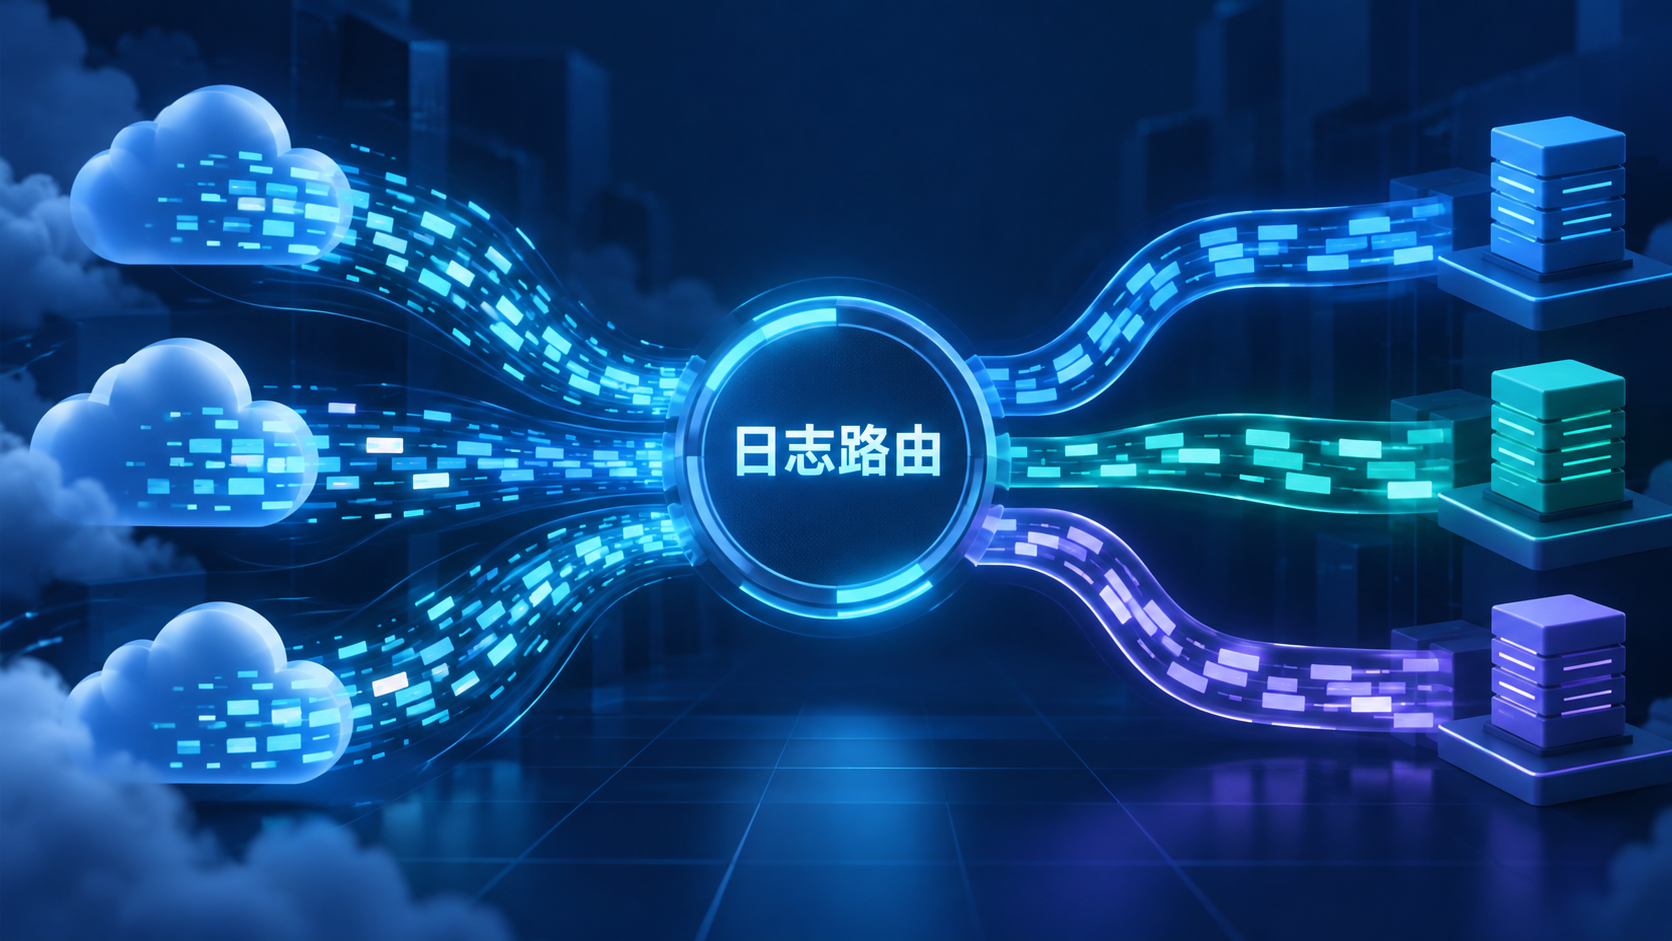
官方说明,路由条件可以针对已经处理过的字段求值,再把各条事件发送至不同日志组。团队可以据严重程度、来源或类型拆分事件,而不必把混合事件全部留在同一目标。
路由依赖处理后的字段,字段解析不稳定时,分类也可能不符合预期;上线前需要用实际日志样本核对匹配结果。
链式解析器解决了什么格式问题
一条日志有时外层是JSON,内层某个字段又包含另一种格式。链式解析器允许多个解析处理器依次执行,后面的处理器读取前一个步骤生成的字段。
AWS举出的例子是先解析JSON封套,再对抽出的字段运行Grok解析。第二步能否正常工作,取决于第一步是否准确提取目标字段。
日志组分开后有什么实际意义
错误事件、审计事件和一般运行信息进入各自日志组后,可以分别配置适合它们的保留时长与访问控制。新的路由能力让不同事件在同一管道中被处理,再送往对应位置。
不要只按技术格式分组而忽略访问边界。 含敏感信息的事件应先确认目标日志组的权限和留存设置。
适用区域与配置入口
AWS称,该能力在CloudWatch pipelines已经正式可用的所有商业AWS区域提供。团队可通过AWS管理控制台、AWS CLI或SDK配置,不需要自行运行日志处理基础设施。
区域范围以CloudWatch pipelines本身的可用性为前提,不能据此推断所有AWS区域均可使用。
迁移现有管道先验证什么
改造现有日志流时,先选出带嵌套结构和不同严重级别的代表性事件,验证解析顺序、条件命中以及目标日志组,再检查留存与访问权限。
验收不应只看管道运行状态。重点是每类事件落入预期日志组,且解析失败时不会让关键日志失去可见性。