AWS在2026年10月14日宣布,Amazon RDS Proxy现已支持运行SQL Server 2022主要版本的Amazon RDS for SQL Server实例。使用这代数据库的应用可以把连接先交给托管代理,再由代理管理到数据库的连接。
支持SQL Server 2022不代表应用会自动切换到代理。 接入时仍需把应用连接目标改为RDS Proxy端点,并核对认证与故障切换行为。
新版支持范围具体是什么
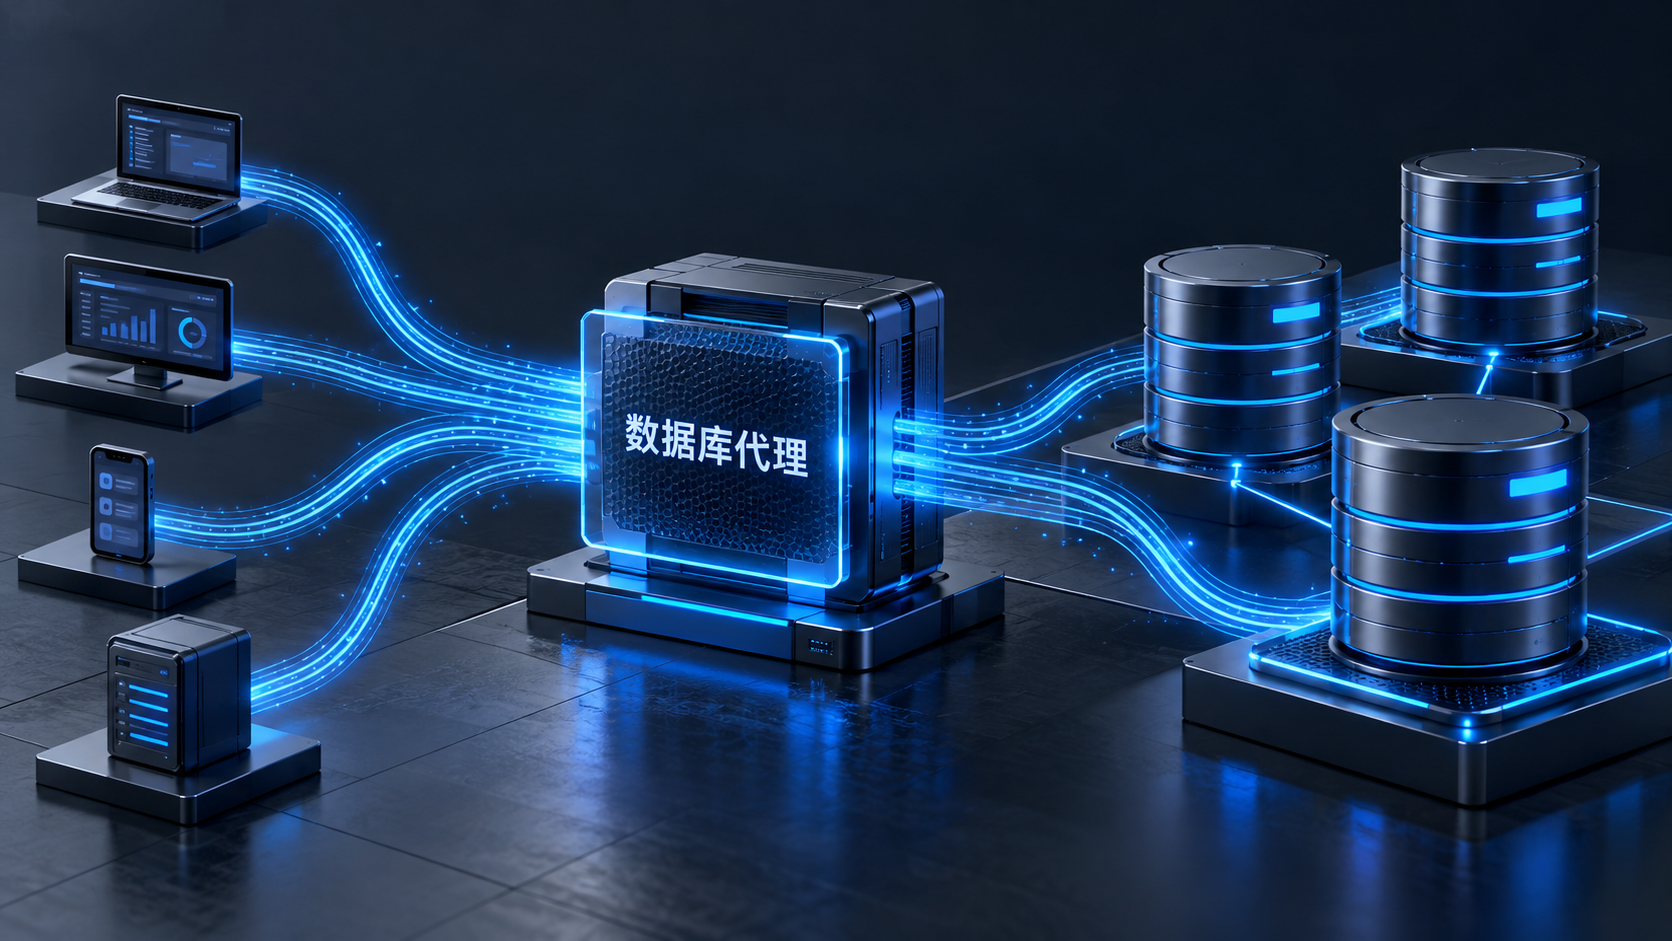
这次扩展明确针对Amazon RDS for SQL Server的2022主要版本。RDS Proxy位于应用与数据库之间,复用已经建立的数据库连接,以改善连接管理效率及应用扩展能力。
新闻说的是代理对该主要版本的支持,不是SQL Server 2022本身首次在RDS上线,也不意味着所有部署架构具有相同的故障切换结果。
Multi-AZ发生故障时代理做什么
对于RDS for SQL Server Multi-AZ数据库,AWS表示代理在故障时会自动连接备用数据库实例,并帮助保留应用连接。官方给出的故障切换时间改善幅度为最高83%。
“最高83%”是官方描述的上限,不是每次故障的保证值。 实际业务恢复还会受到事务状态、应用重试和具体部署配置影响;上线前应按自身环境演练。
IAM身份认证怎样配合凭据
AWS说明,RDS Proxy支持SQL Server标准IAM身份认证:应用使用AWS Identity and Access Management向代理认证,代理再通过存于AWS Secrets Manager的凭据管理数据库连接。
应用身份与数据库连接凭据是两段不同的认证路径。 接入时应检查代理所用机密、访问权限以及现有应用的连接配置。
应用接入需要改哪里
官方指出,可在Amazon RDS控制台为SQL Server 2022数据库启用RDS Proxy,然后把应用连接指向代理端点。对现有系统,这一步涉及连接地址与认证设置,也需要验证连接池行为。
先在代表性流量下确认连接建立和复用正常。不要只创建代理资源就认定生产流量已经通过代理。
上线前怎样验证收益与风险
运维团队可分别查看代理接入前后的连接数、应用错误与响应情况,并针对Multi-AZ场景测试故障切换。若应用依赖特定会话状态,应重点检验连接复用后的行为。
验收标准应包括端点切换、认证成功与故障演练;官方给出的上限数据只能作能力参考,不能替代自己的业务观测。